Setiap hari, diskusi keamanan siber dibanjiri satu kata: zero-day. Definisinya sekarang standar — celah yang belum sempat ditambal, jadi serangannya jalan sebelum vendor sempat bereaksi. Tapi kalau ditelusuri asal-usulnya, kata ini bukan dari laboratorium keamanan mana pun: asalnya dari kelompok orang yang keliling menyalin perangkat lunak bajakan ke floppy disk akhir 1970-an.
Angka yang dihitung dari umur barang
Di bulletin board system (BBS) era itu, rilisan perangkat lunak disortir bukan berdasarkan genre, tapi berdasarkan berapa hari sejak software itu resmi dijual: 0-day, 1-7 hari, 8-14 hari, dan seterusnya. Angka nol berarti software-nya belum pernah dijual di toko sama sekali — entah dari distribution center, atau dari toko yang kebetulan kirim lebih awal sebelum tanggal rilis.
Grup yang berhasil nge-crack dan rilis duluan punya rilisan berlabel “pre”. Yang rilis pertama menang. Dan inilah yang bikin istilah “0-day” menempel sebagai puncak prestise: jebolin proteksi game, dapetin salinan, nge-crack — semuanya dalam sehari yang sama.
Trik yang sama persis yang dipakai cracker modern — rilis sebelum tanggal resmi — cuma maknanya bergeser: dari “software yang belum ada” jadi “celah yang belum ada”. Security industri mengadopsi terminologi ini akhir 1990-an, dan setelah itu dia nyalahin hal yang belum sempat dipatch.
Lahir dari layar paling atas: cracktro
Bentuk visual dari budaya itu punya nama: cracktro — layar yang diputar sebelum game aslinya jalan. Yang pertama muncul di Apple II akhir 1970-an, biasanya cuma teks statis di title screen: “cracked by Lord Blix”. Scene Commodore 64 Eropa yang bikin cracktro jadi karya tersendiri — itu yang jadi pengenal visual subkultur ini.
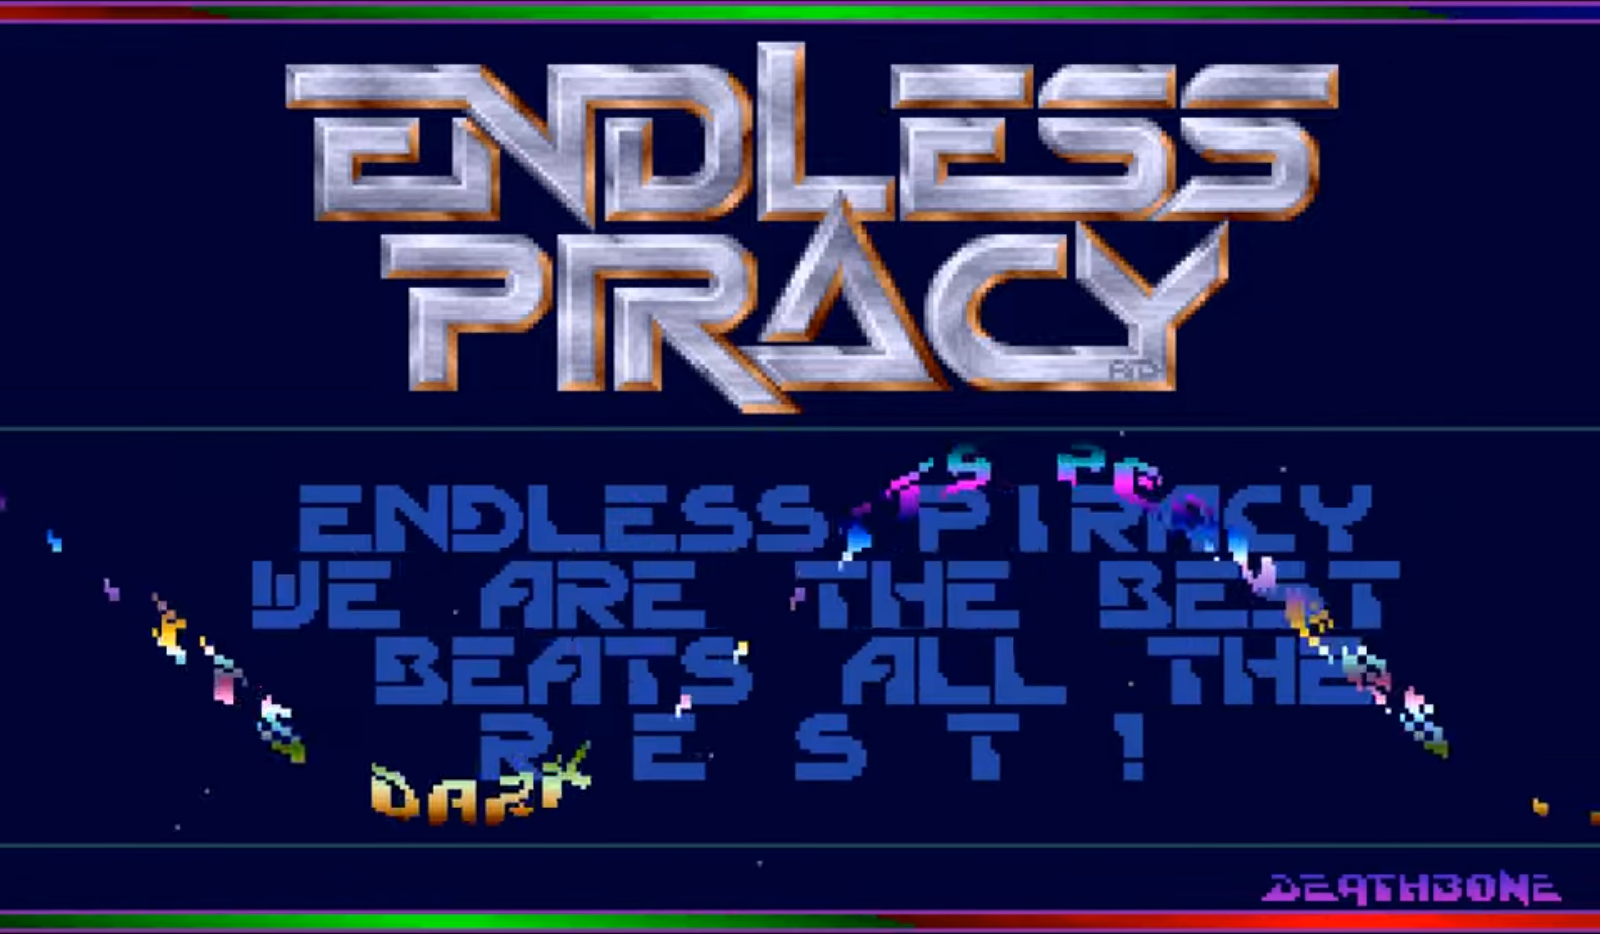 Cracktro Endless Piracy untuk Amiga, 1991. Sumber: Deathbone/Endless Piracy, Wikimedia Commons (domain publik).
Momen yang jarang disebut orang:
- 1983 — grup Jerman JEDI menaruh “Electronic JEDI” di sebelah logo Electronic Arts: parody nama perusahaan sekaligus contoh pertama scroller (teks berjalan) di bawah layar.
- 1985 — ABC Crackings memodifikasi logo EA jadi “Broken by ABC Cracking”.
- 1986 — kru 1001 Crew bikin seluruh border C-64 yang biasanya kosong bisa nampilin gambar. Border itu di spec resmi cuma bisa nampilin satu warna solid, jadi ini berarti memaksa VIC-II berperilaku di luar spec. Cukup ikonik buat mereka rilis sebagai produksi berdiri sendiri, tanpa game yang dicrack. Di situlah cracktro “lepas” jadi demo, dan lahirlah demoscene.
Hukum sendiri, tanpa negara
Yang bikin scene punya resemble negara: aturan main. Dua file wajib menyertai setiap rilisan — .NFO (credit, aturan internal, catatan teknis) dan .SFV (checksum biar file utuh). Dua file ini yang dipopulerkan The Humble Guys sekitar 1990, formatnya berkembang dari “delapan huruf judul + .NFO” jadi GROUP.NFO yang jadi baku.
Barang melanggar aturan = “nuke”: rilisan-nya di-blacklist, dan grup lain boleh bikin ulang dengan label PROPER. Cuma encode ulang → REPACK, file pendukung yang salah → NFOFIX.
Besarannya rapi sekali. Tahun 2012: lebih dari 100 grup aktif, 1.000+ rilisan per hari, total 5,5 juta. Tahun 2023: 400+ grup aktif, 2.000+ rilisan per hari, total 11 juta+. Distribusinya lewat “topsite” — server FTP bandwidth besar — yang diumumkan lewat bot IRC di kanal rahasia.
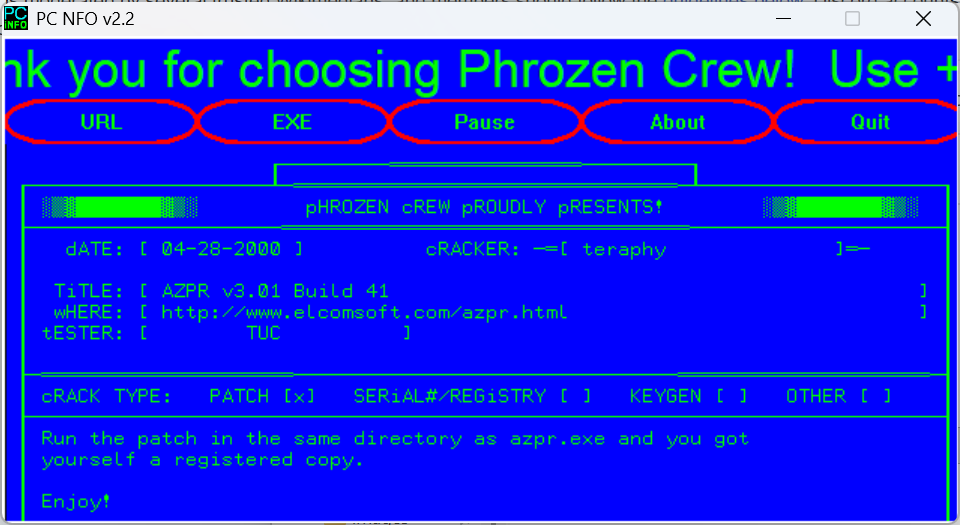 Contoh layar NFO dari grup Phrozen Crew, 1999. Sumber: Phrozen Crew, Wikimedia Commons (domain publik).
Etika yangsurprisingly strict
Ini bagian yang paling bikin kaget: scene punya kode kehormatan sendiri, dan yang paling ketat justru soal etika, bukan soal teknik. Praktiknya dikenal sebagai “recracking” — menempelkan intro milik sendiri di atas crack milik orang lain, tanpa ngulik proteksinya. Scene sangat menolak ini. Majalah Illegal Issue 29 (1988) mencela:
“They took the BARD’S TALE 3 ORIGINAL COPY from PAPILLONS and put their intro on it. Great job! But unfortunately the game didn’t work anymore … Hahaha!”
Yang lebih aneh, di NFO mereka sendiri banyak grup menunjukkan ethic-nya sendiri. SKIDROW menulis mereka melakukan ini “because we can and because we like the thrilling excitement of winning over the other competing groups” — dan tegas menyebut rilisan ini BUKAN buat pengguna yang mau gratisan. MYTH lebih blak-blakan: “We do this just for FUN. We are against any profit or commercialisation of piracy.”
Ironisnya, kelompok yang ilegal justru sangat bangga pada label itu.
Saat negara datang
Ternyata aturan main yang rapi nggak menjagamu dari hukum. Paradox (PDX) — grup yang lahir akhir 1989 dari penggabungan grup Trilogy (Denmark) dan M.A.D (Prancis) — kehilangan hampir semua anggotanya dalam Blue Box affair 1991 di Prancis. Max “MAXiMiLiEN” Louarn ditangkap 1993 dalam kasus Nintendo copiers, ditahan tiga minggu lalu kabur ke Spanyol; setahun kemudian dibekuan dan dihukum 5 tahun 8 bulan.
Di sisi lain dunia, Operation Sundevil (Mei 1990) menyisir 27 warrant, menyita 42 komputer, 25 BBS, dan 23.000 floppy disk dengan 150+ agent. Dua bulan sebelumnya, raid di Steve Jackson Games menyita naskah GURPS Cyberpunk yang belum terbit — plus 162 surel pribadi yang dibaca lalu dihapus oleh agent. Di 1993 hakim Sam Sparks mengabulkan kerugian di atas $50.000 plus $1.000 per pengguna BBS. Dari kasus ini lahirlah Electronic Frontier Foundation.
Ironinya: Paradox yang glory-nya “0-day” ini akhirnya nabrak Windows Vista — dengan cara mengemulasikan data lisensi BIOS mesin OEM. Sementara rilisan Spyro: Year of the Dragon untuk PlayStation mereka datang dengan glitch yang sengaja diprogram karena proteksi Insomniac belum sepenuhnya jebol; versi NTSC dan PAL yang diperbaiki menyusul dua bulan kemudian.
Yang masih hidup hari ini
Tiga hal dari dunia ini masih dipakai tanpa ada yang ingat asalnya: kata “zero-day” yang jadi kolom tetap di tiap laporan keamanan; file .nfo dan .sfv yang masih jadi standar di komunitas berbagi file; dan nuke/PROPER/REPACK yang masih hidup di forum-forum scene.
Ironi terbesarnya: industri keamanan modern memakai kosakata itu bulat, padahal asalnya cara anak SMA bikin dirinya terdengar keren di depan teman-teman. Cuma bedanya, yang mereka patch celah di software orang lain, bukan proteksi program sendiri.